
Combien de fois avez-vous dû gérer manuellement plusieurs groupes de sécurité, planifier des dates de bascule pour déployer une application ou configurer une policy en plusieurs vagues successives ? Microsoft répond enfin à ce besoin récurrent avec une nouvelle fonctionnalité disponible en préversion publique : les Deployment Plans.
Cette fonctionnalité offre un mécanisme natif de déploiement progressif par anneaux, permettant de distribuer une application au format WIN32 ou une configuration policy à des groupes Entra ID de manière contrôlée, graduelle et prévisible.
Objectifs de la fonctionnalité
Les deployment plans répondent à plusieurs problématiques classiques de la gestion de poste de travail Windows :
- Réduire le risque en offrant un payload (application Win32 ou policy) progressivement, plutôt qu’à toute la population d’un coup.
- Standardiser les pratiques de rollout au sein de l’organisation grâce à des plans réutilisables, garantissant que chaque déploiement suit un schéma validé.
- Réduire la charge administrative : plus besoin de recréer manuellement les assignations multi-anneaux à chaque nouveau déploiement.
- Rendre le comportement prévisible en donnant un contrôle précis sur le moment où un payload est proposé aux appareils, anneau par anneau.
La fonctionnalité repose sur deux briques complémentaires :
- Les deployment plans : des templates réutilisables définissant un schéma de rollout standardisé (anneaux, groupes, délais).
- Les déploiements en eux mêmes : le mécanisme d’exécution qui livre effectivement un payload spécifique aux appareils en suivant le plan.
Comment ça fonctionne et comment le mettre en place
Accès à la fonctionnalité
C’est accessible depuis le Centre d’administration Microsoft Intune, sous Devices > Manage Devices > Deployments (preview)
Étape 1 : Créer un deployment plan :
Cela définit :
- La plateforme cible (un OS spécifique, ou « Toutes les plateformes » pour plus de flexibilité).
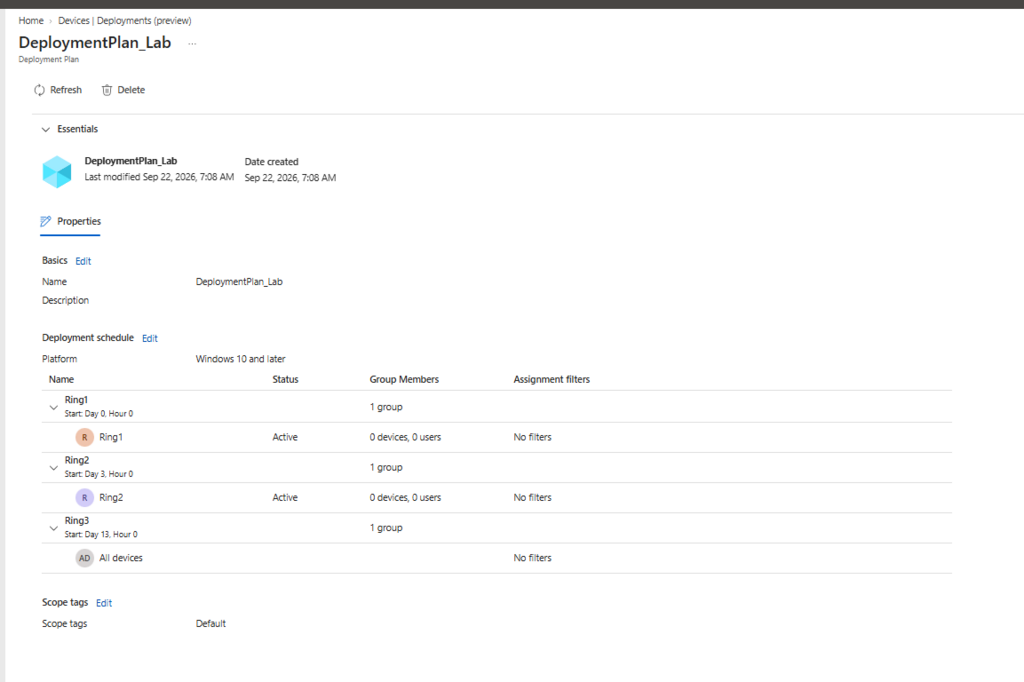
- Les anneaux avec leurs groupes d’assignation et filtres associés.
- Les groupes d’exclusion, appliqués à tous les anneaux du plan.
- Les groupes virtuels « Tous les utilisateurs » / « Tous les appareils » : s’ils sont utilisés, l’anneau qui les contient devient automatiquement le dernier anneau, et ne peut pas être combiné avec des groupes de sécurité Entra dans le même anneau.
- Le délai de report (jours/heures) entre chaque anneau.
- Eventuellement des scope tags pour la délégation administrative.
Un plan ne contient jamais de payload, il définit uniquement la structure du rollout, réutilisable pour différents déploiements.
Une fois votre plan créer, il ressemblera à cet exemple :
Étape 2 : Créer un déploiement
Un déploiement associe un plan à un payload :
- Applications ou policies actuellement supportées en préversion : configuration profiles (setting catalog, security…), applications Windows (Win32), le tout limité à Windows 11.
- Un délai minimum d’une heure est requis entre deux anneaux.
- Une fois créé, le nom et la description du déploiement restent modifiables, mais le payload, les anneaux, le planning et les scope tags sont figés.
- Le déploiement peut être mis en pause, repris ou annulé à tout moment.
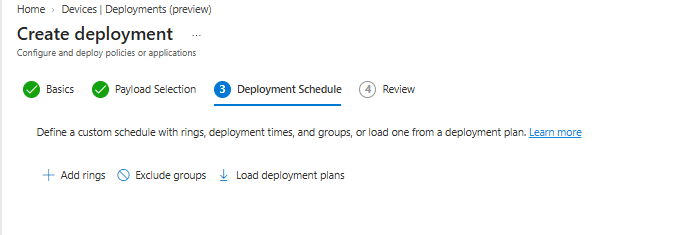
- Optionnel : vous pouvez créer votre deployment schedule directement dans un déploiement sans passer par un plan.
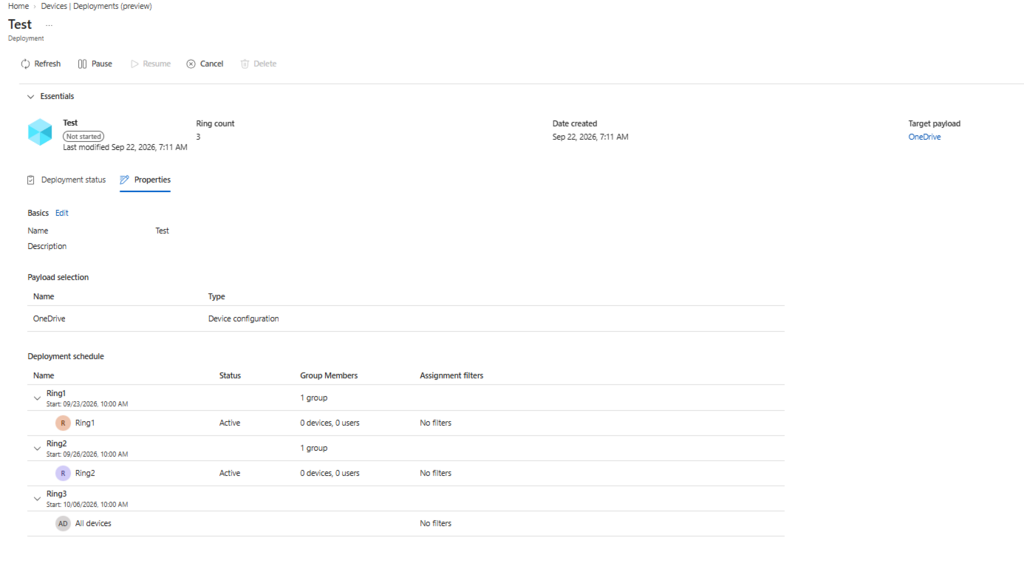
Une fois votre déploiement créer, il ressemblera à cet exemple, vous trouverez les boutons d’action sur le haut (Pause etc) :
Point important à savoir :
- Les assignations Required sur le payload s’accumulent au fil de l’activation des anneaux. Chaque nouvel anneau ajoute ses groupes à l’assignation déjà en place, sans retirer les précédents, jusqu’à l’anneau final qui, s’il utilise un groupe virtuel (Par exemple : All Devices), remplace tous les groupes Required précédents (les exclusions, elles, restent conservées).
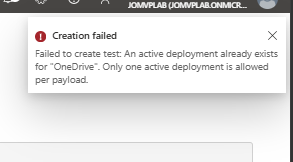
- Un payload ne peut être ciblé que par un seul déploiement actif ou planifié à la fois.
Conclusion
Cette fonctionnalité apporte (enfin ?) un mécanisme natif de rollout progressif, là où les administrateurs devaient jusqu’ici tout gérer manuellement. Encore en préversion et limitée à Windows pour l’instant, la fonctionnalité mérite d’être testée dès maintenant pour préparer son adoption future.
Plus d’infos par ici : https://learn.microsoft.com/en-us/intune/device-management/deployments/overview